Wardpod
Sicherheit von Kubernetes-Clustern

Tausende CVEs. Welche zuerst beheben?

Wardpod gleicht die Schwachstellen Ihrer Images mit dem ab, was in Ihren Clustern wirklich geschieht: bekannte Ausnutzung, Ausnutzungswahrscheinlichkeit, Exposition im Internet und Container-Privilegien. Sie wissen, was zuerst zu beheben ist und wo jede Software läuft.

CISA KEV bekannte AusnutzungenEPSS AusnutzungswahrscheinlichkeitTrivy Image-Analyse

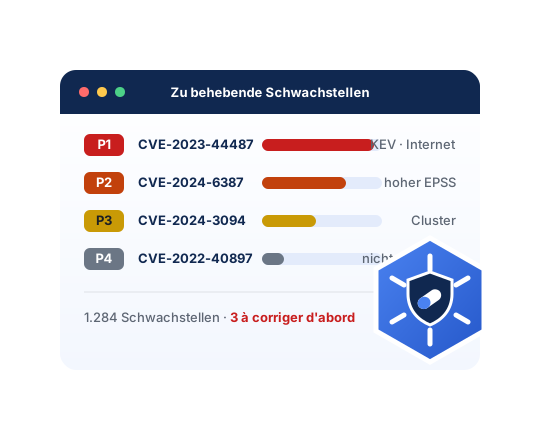
Wardpod-Konsole: Schwachstellen von P1 bis P4 geordnet

P1 → P4vier Prioritätsstufen statt tausend CVEs ohne Ordnung

1 Befehlum den Agenten in einem Cluster zu installieren

0 Schreibrechteder Agent liest nur, niemals die Secrets

10 Imageskostenlos überwacht, ohne Kreditkarte

Funktionen

Vom Scanner-Rauschen zur kurzen Liste

Ein Scanner nennt Ihnen alles, was anfällig ist. Wardpod nennt Ihnen, was zählt, und wo es läuft.

01 Priorisierung

Ein Ausnutzbarkeits-Score statt eines weiteren Schweregrads

Jede Schwachstelle erhält eine Priorität von P1 bis P4 danach, was sie für Sie gefährlich macht. Eine ausgenutzte und im Internet exponierte Lücke kommt vor hundert anderen ohne bekannten Exploit.

  • Belegte Ausnutzungen aus dem CISA-KEV-Katalog
  • EPSS-Ausnutzungswahrscheinlichkeit, täglich aktualisiert
  • Score-Details für jede Schwachstelle sichtbar
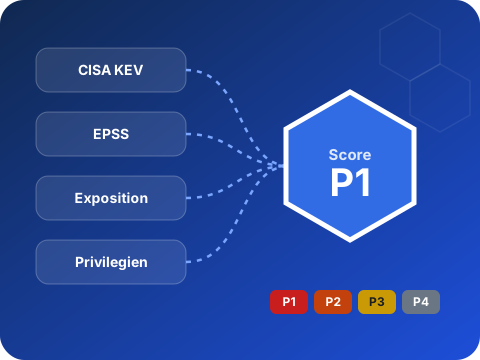
KEV, EPSS, Exposition und Privilegien ergeben eine Priorität von P1 bis P4
02 Cluster-Kontext

Im Internet exponiert oder tief im Cluster verborgen?

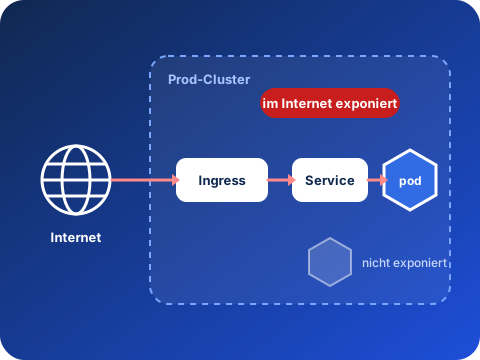
Wardpod verfolgt den tatsächlichen Weg zu Ihren Pods und liest deren Sicherheitseinstellungen. Dasselbe anfällige Paket ist hinter einem öffentlichen Ingress dringender als in einem internen Batch-Job.

  • Ingress, Gateway API, Traefik IngressRoute, LoadBalancer, NodePort
  • Interne Gateways und Load Balancer werden erkannt
  • Privilegierte Container, Root, hostPath, gefährliche Capabilities
Weg vom Internet zum Ingress, zum Service und dann zum Pod
03 Software-Inventar

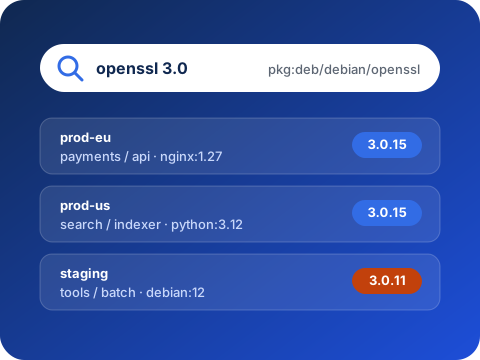
Wo läuft openssl 3.0? Eine Suche genügt

Wenn die nächste große Lücke auftaucht, wissen Sie in Sekunden, welche Images, Workloads und Cluster betroffen sind, anhand der SBOMs Ihrer Images.

  • Suche nach Name, Version oder purl über alle Ihre Cluster
  • Pakete gruppiert, Versionen sortiert, Lizenzen
  • Einschließlich Images ohne bekannte Schwachstelle
Suche nach openssl 3.0 in drei Clustern
04 Ein diskreter Agent

Ein Befehl, und sonst nichts zu öffnen

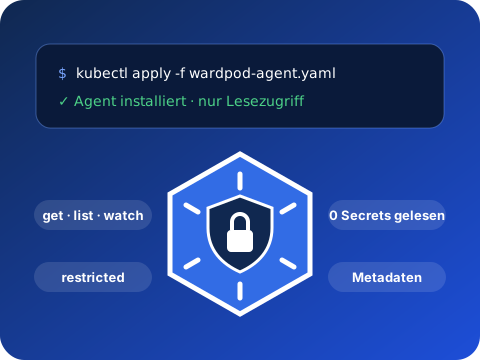
Der Agent wird mit einem einfachen kubectl apply aus der Konsole installiert. Er verwendet den Trivy Operator, falls vorhanden, sonst analysiert er die laufenden Images selbst.

  • Nur Lesezugriff, Pod-Security-Profil restricted
  • Kein Zugriff auf die Secrets des Clusters
  • Nur Metadaten, niemals der Inhalt Ihrer Images
Agent mit einem Befehl installiert, nur Lesezugriff
05 Nachverfolgung und Compliance

Nachweise statt nur Dashboards

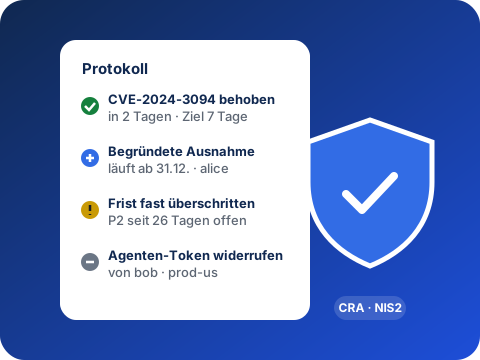
Nachverfolgung der Behebungsfristen, begründete und datierte Ausnahmen, Protokoll aller Aktionen: alles, um den Cyber Resilience Act und NIS2 ohne Tabellenkalkulation zu erfüllen.

  • Ausnahmen mit Grund, Urheber und Frist
  • Protokoll der Aktionen jedes Mitglieds
  • Durch Zwei-Faktor-Authentifizierung geschützte Konten
Protokoll: Behebungen, Ausnahmen und Fristen
Außerdem

Für Teams gemacht, die Kubernetes betreiben

Alle Ihre Cluster

Produktion, Vorproduktion, mehrere Regionen: eine Konsole, ein Agent pro Cluster.

Behebungsplan

Für jedes Image die zu aktualisierenden Pakete und die behebende Version, die dringendsten zuerst.

Begründete Ausnahmen

Ein Risiko zu akzeptieren ist eine nachvollziehbare Entscheidung mit Frist, niemals ein Versäumnis.

Organisation und Rollen

Laden Sie Ihr Team ein, Administratoren und Leser, Zwei-Faktor-Authentifizierung kann verlangt werden.

Prometheus-Metriken

Offene Schwachstellen und Zustand der Agenten, bereit für Ihre Dashboards und Warnungen.

Ihre Daten bleiben Ihre

Export all Ihrer Daten und Löschung der Organisation jederzeit.

So funktioniert es

In wenigen Minuten einsatzbereit

Kein Server bei Ihnen zu installieren: Wardpod ist ein Dienst. Nur der Agent läuft in Ihren Clustern, und er liest nur.

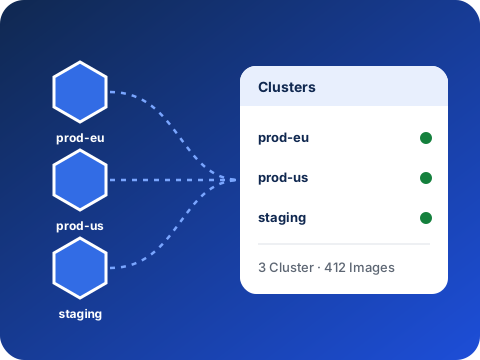
Mehrere Cluster melden an eine Konsole

Erstellen Sie Ihre Organisation

Eine E-Mail-Adresse genügt. Der kostenlose Plan verlangt keine Kreditkarte.

Installieren Sie den Agenten

Die Konsole liefert Ihnen einen fertigen Befehl kubectl apply mit dem Token des Clusters.

Beheben Sie in der richtigen Reihenfolge

Die ersten Ergebnisse kommen ab der ersten Analyse: Beginnen Sie mit den P1.

Schluss mit dem manuellen Sortieren von CVEs

Kostenlos bis 10 Images. Ohne Kreditkarte, ohne Bindung.

Meine Organisation erstellen Demo ansehen Preise ansehen