Wardpod
Sicurezza dei cluster Kubernetes

Migliaia di CVE. Quali correggere per prime?

Wardpod incrocia le vulnerabilità delle sue immagini con ciò che accade davvero nei suoi cluster: sfruttamento noto, probabilità di sfruttamento, esposizione su internet e privilegi dei container. Sa cosa correggere per primo e dove è in esecuzione ogni software.

CISA KEV sfruttamenti notiEPSS probabilità di sfruttamentoTrivy analisi delle immagini

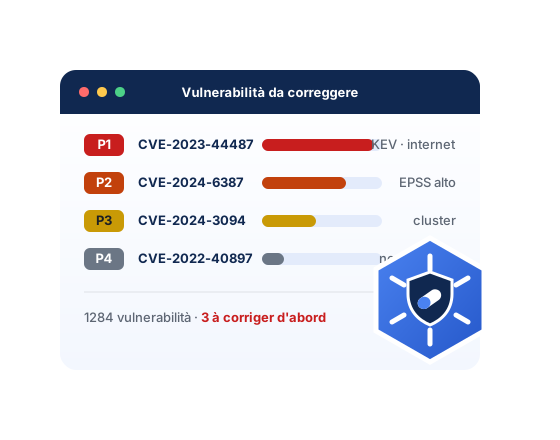
Console Wardpod: vulnerabilità classificate da P1 a P4

P1 → P4quattro livelli di priorità, non mille CVE senza ordine

1 comandoper installare l'agente in un cluster

0 diritti di scrittural'agente si limita a leggere, mai i Secret

10 immaginiseguite gratis, senza carta di credito

Funzionalità

Dal rumore degli scanner a un elenco breve

Uno scanner le dice tutto ciò che è vulnerabile. Wardpod le dice ciò che conta, là dove è in esecuzione.

01 Priorità

Un punteggio di sfruttabilità, non una gravità in più

Ogni vulnerabilità riceve una priorità da P1 a P4 in base a ciò che la rende pericolosa per lei. Una falla sfruttata ed esposta su internet passa davanti ad altre cento senza exploit noto.

  • Sfruttamenti accertati dal catalogo CISA KEV
  • Probabilità di sfruttamento EPSS, aggiornata ogni giorno
  • Dettaglio del punteggio per ogni vulnerabilità
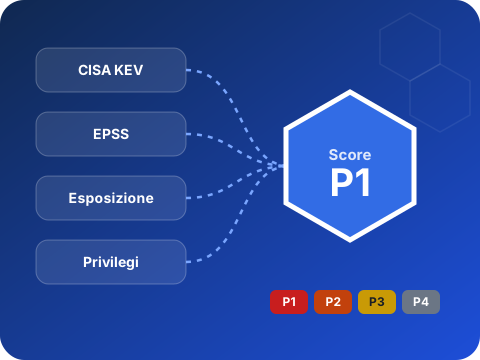
KEV, EPSS, esposizione e privilegi danno una priorità da P1 a P4
02 Contesto del cluster

Esposta su internet o nascosta in fondo al cluster?

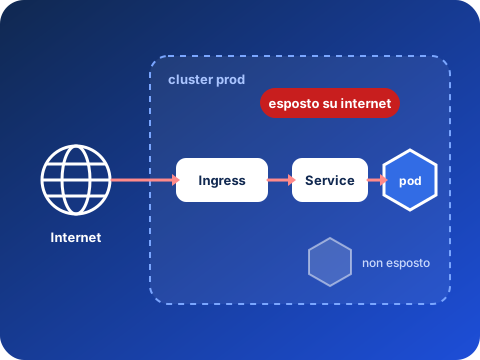
Wardpod segue il percorso reale fino ai suoi pod e legge le loro impostazioni di sicurezza. Lo stesso pacchetto vulnerabile non ha la stessa urgenza dietro un Ingress pubblico e in un batch interno.

  • Ingress, Gateway API, IngressRoute Traefik, LoadBalancer, NodePort
  • Gateway e bilanciatori interni riconosciuti
  • Container privilegiati, root, hostPath, capability pericolose
Percorso da internet all'Ingress, al Service e poi al pod
03 Inventario software

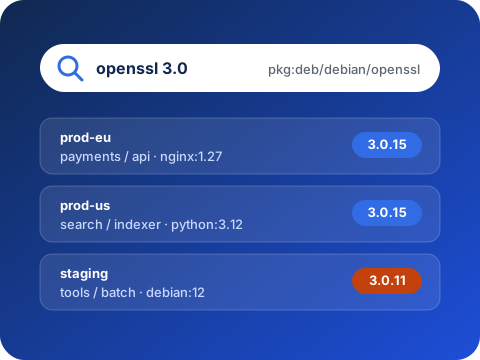
Dove è in esecuzione openssl 3.0? Risposta con una ricerca

Quando arriva la prossima grande falla, sa in pochi secondi quali immagini, workload e cluster sono interessati, in base agli SBOM delle sue immagini.

  • Ricerca per nome, versione o purl, su tutti i suoi cluster
  • Pacchetti raggruppati, versioni ordinate, licenze
  • Comprese le immagini senza vulnerabilità note
Ricerca di openssl 3.0 in tre cluster
04 Un agente discreto

Un comando, e nient'altro da aprire

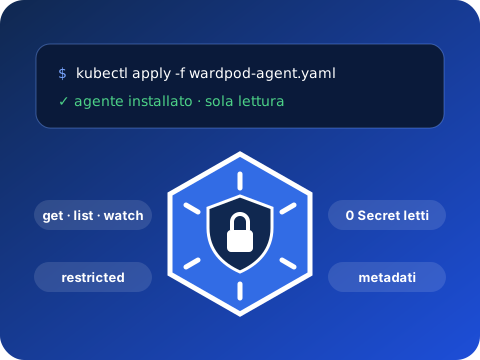
L'agente si installa con un semplice kubectl apply, fornito dalla console. Usa il Trivy Operator se presente, altrimenti analizza da solo le immagini in esecuzione.

  • Sola lettura, profilo Pod Security restricted
  • Nessun accesso ai Secret del cluster
  • Solo metadati, mai il contenuto delle sue immagini
Agente installato con un comando, in sola lettura
05 Monitoraggio e conformità

Prove, non solo dashboard

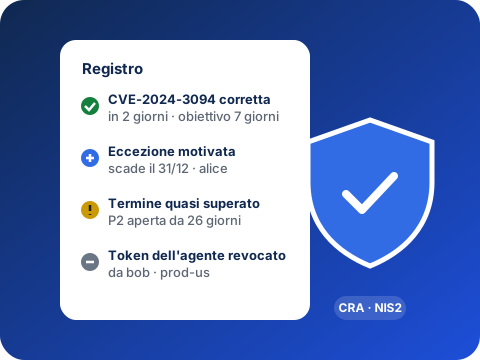
Monitoraggio dei tempi di correzione, eccezioni motivate e datate, registro di tutte le azioni: ciò che serve per rispondere al Cyber Resilience Act e a NIS2 senza fogli di calcolo.

  • Eccezioni con motivo, autore e scadenza
  • Registro delle azioni di ogni membro
  • Account protetti da autenticazione a due fattori
Registro: correzioni, eccezioni e tempi
E inoltre

Pensato per i team che gestiscono Kubernetes

Tutti i suoi cluster

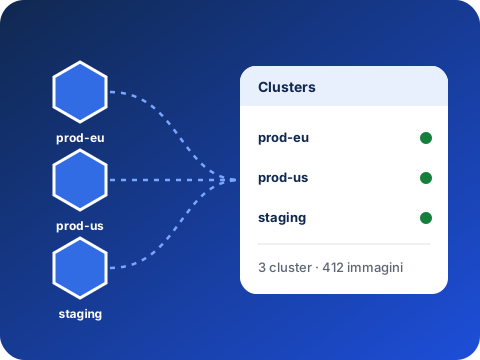
Produzione, preproduzione, più regioni: una sola console, un agente per cluster.

Piano di correzione

Per ogni immagine, i pacchetti da aggiornare e la versione che corregge, i più urgenti per primi.

Eccezioni motivate

Accettare un rischio è una decisione tracciata, con una scadenza, mai una dimenticanza.

Organizzazione e ruoli

Inviti il suo team, amministratori e lettori, autenticazione a due fattori richiedibile.

Metriche Prometheus

Vulnerabilità aperte e salute degli agenti, pronte per le sue dashboard e i suoi avvisi.

I suoi dati restano suoi

Esportazione di tutti i suoi dati ed eliminazione dell'organizzazione in qualsiasi momento.

Come funziona

Operativo in pochi minuti

Nessun server da installare da lei: Wardpod è un servizio. Solo l'agente è in esecuzione nei suoi cluster, e si limita a leggere.

Più cluster inviano a una sola console

Crei la sua organizzazione

Basta un indirizzo e-mail. Il piano gratuito non chiede carta di credito.

Installi l'agente

La console le fornisce un comando kubectl apply pronto, con il token del cluster.

Corregga nell'ordine

I primi risultati arrivano dalla prima analisi: inizi dalle P1.

Basta ordinare le CVE a mano

Gratis fino a 10 immagini. Senza carta di credito, senza impegno.

Crea la mia organizzazione Vedi la demo Vedi i prezzi