Wardpod
Seguridad de los clústeres Kubernetes

Miles de CVE. ¿Cuáles corregir primero?

Wardpod cruza las vulnerabilidades de sus imágenes con lo que ocurre realmente en sus clústeres: explotación conocida, probabilidad de explotación, exposición en internet y privilegios de los contenedores. Sabe qué corregir primero y dónde se ejecuta cada software.

CISA KEV explotaciones conocidasEPSS probabilidad de explotaciónTrivy análisis de imágenes

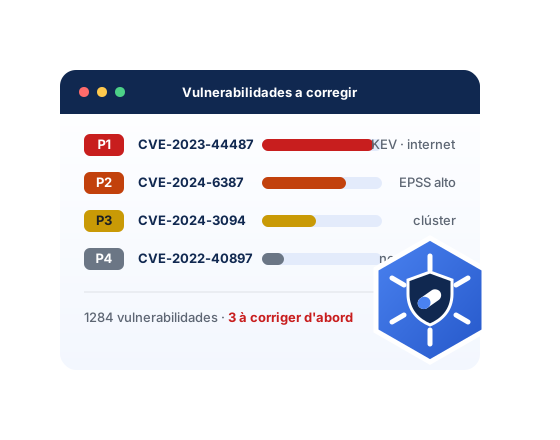
Consola Wardpod: vulnerabilidades clasificadas de P1 a P4

P1 → P4cuatro niveles de prioridad, no mil CVE sin orden

1 comandopara instalar el agente en un clúster

0 permisos de escriturael agente solo lee, nunca los Secrets

10 imágenesseguidas gratis, sin tarjeta bancaria

Funciones

Del ruido de los escáneres a una lista corta

Un escáner le dice todo lo que es vulnerable. Wardpod le dice lo que importa, allí donde se ejecuta.

01 Priorización

Una puntuación de explotabilidad, no una severidad más

Cada vulnerabilidad recibe una prioridad de P1 a P4 según lo que la hace peligrosa en su caso. Un fallo explotado y expuesto en internet pasa por delante de otros cien sin exploit conocido.

  • Explotaciones probadas del catálogo CISA KEV
  • Probabilidad de explotación EPSS, actualizada cada día
  • Detalle de la puntuación para cada vulnerabilidad
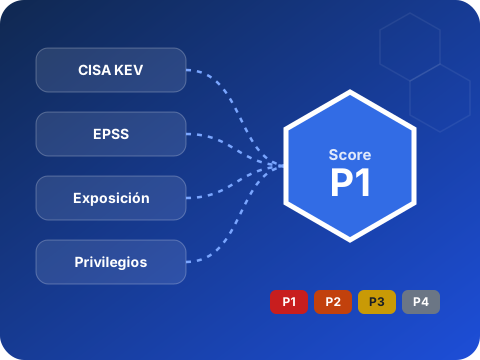
KEV, EPSS, exposición y privilegios dan una prioridad de P1 a P4
02 Contexto del clúster

¿Expuesta en internet u oculta en el fondo del clúster?

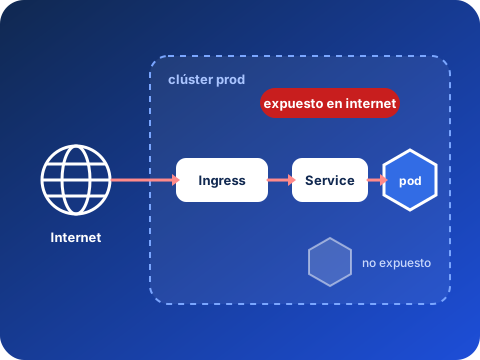
Wardpod sigue el camino real hasta sus pods y lee sus ajustes de seguridad. Un mismo paquete vulnerable no tiene la misma urgencia tras un Ingress público que en un proceso interno.

  • Ingress, Gateway API, IngressRoute de Traefik, LoadBalancer, NodePort
  • Pasarelas y balanceadores internos reconocidos
  • Contenedores privilegiados, root, hostPath, capacidades peligrosas
Camino de internet al Ingress, al Service y luego al pod
03 Inventario de software

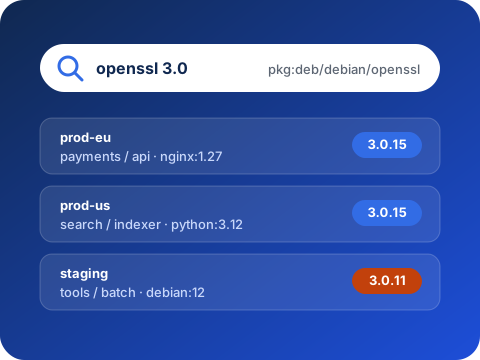
¿Dónde se ejecuta openssl 3.0? La respuesta en una búsqueda

Cuando surja el próximo gran fallo, sabrá en segundos qué imágenes, workloads y clústeres están afectados, según los SBOM de sus imágenes.

  • Búsqueda por nombre, versión o purl, en todos sus clústeres
  • Paquetes agrupados, versiones ordenadas, licencias
  • Incluye imágenes sin vulnerabilidad conocida
Búsqueda de openssl 3.0 en tres clústeres
04 Un agente discreto

Un comando, y nada más que abrir

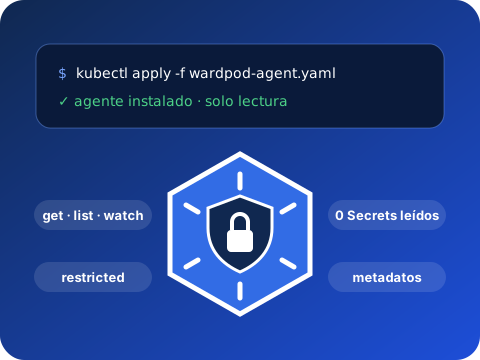
El agente se instala con un simple kubectl apply, proporcionado por la consola. Usa el Trivy Operator si existe; si no, analiza él mismo las imágenes en ejecución.

  • Solo lectura, perfil Pod Security restricted
  • Sin acceso a los Secrets del clúster
  • Solo metadatos, nunca el contenido de sus imágenes
Agente instalado con un comando, en solo lectura
05 Seguimiento y conformidad

Pruebas, no solo cuadros

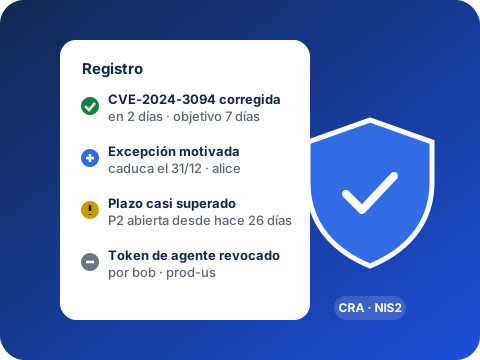
Seguimiento de plazos de corrección, excepciones motivadas y fechadas, registro de todas las acciones: lo necesario para responder a la Cyber Resilience Act y a NIS2 sin hojas de cálculo.

  • Excepciones con motivo, autor y vencimiento
  • Registro de las acciones de cada miembro
  • Cuentas protegidas con autenticación de dos factores
Registro: correcciones, excepciones y plazos
Y además

Pensado para los equipos que operan Kubernetes

Todos sus clústeres

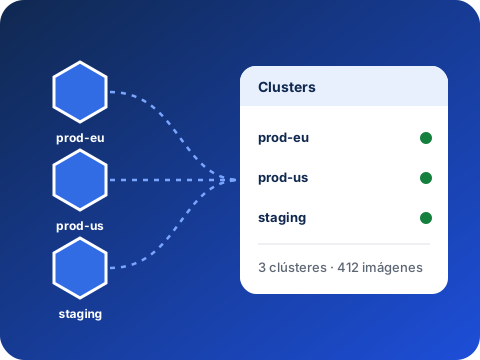
Producción, preproducción, varias regiones: una sola consola, un agente por clúster.

Plan de corrección

Para cada imagen, los paquetes que hay que actualizar y la versión que corrige, los más urgentes primero.

Excepciones motivadas

Aceptar un riesgo es una decisión trazada, con un vencimiento, nunca un olvido.

Organización y roles

Invite a su equipo, administradores y lectores, autenticación de dos factores exigible.

Métricas Prometheus

Vulnerabilidades abiertas y salud de los agentes, listas para sus paneles y alertas.

Sus datos siguen siendo suyos

Exportación de todos sus datos y eliminación de la organización en cualquier momento.

Cómo funciona

Operativo en unos minutos

Sin servidor que instalar en sus instalaciones: Wardpod es un servicio. Solo el agente se ejecuta en sus clústeres, y solo lee.

Varios clústeres envían a una sola consola

Cree su organización

Basta un correo electrónico. El plan gratuito no pide tarjeta bancaria.

Instale el agente

La consola le da un comando kubectl apply listo, con el token del clúster.

Corrija en orden

Los primeros resultados llegan desde el primer análisis: empiece por las P1.

Deje de clasificar CVE a mano

Gratis hasta 10 imágenes. Sin tarjeta bancaria, sin compromiso.

Crear mi organización Ver la demo Ver los precios