Wardpod
Sécurité des clusters Kubernetes

Des milliers de CVE. Lesquelles corriger d'abord ?

Wardpod croise les vulnérabilités de vos images avec ce qui se passe vraiment dans vos clusters : exploitation connue, probabilité d'exploitation, exposition sur internet et privilèges des conteneurs. Vous savez quoi corriger d'abord, et où tourne chaque logiciel.

CISA KEV exploitations connuesEPSS probabilité d'exploitationTrivy analyse des images

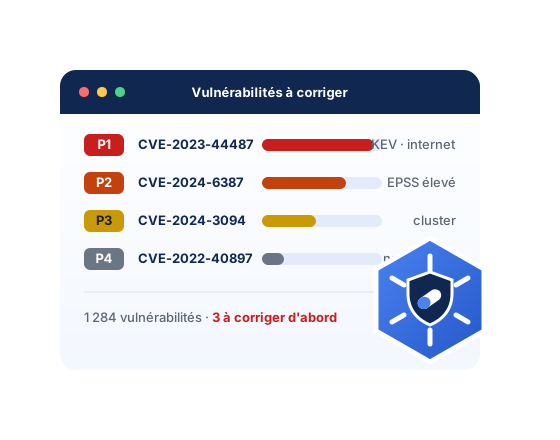
Console Wardpod : vulnérabilités classées de P1 à P4

P1 → P4quatre niveaux de priorité, pas mille CVE à plat

1 commandepour installer l'agent dans un cluster

0 droit d'écriturel'agent ne fait que lire, jamais les Secrets

10 imagessuivies gratuitement, sans carte bancaire

Fonctionnalités

Du bruit des scanners à une liste courte

Un scanner vous dit tout ce qui est vulnérable. Wardpod vous dit ce qui compte, là où ça tourne.

01 Priorisation

Un score d'exploitabilité, pas une sévérité de plus

Chaque vulnérabilité reçoit une priorité de P1 à P4 d'après ce qui la rend dangereuse chez vous. Une faille exploitée et exposée sur internet passe devant cent autres sans exploit connu.

  • Exploitations avérées du catalogue CISA KEV
  • Probabilité d'exploitation EPSS, mise à jour chaque jour
  • Détail du score affiché pour chaque vulnérabilité
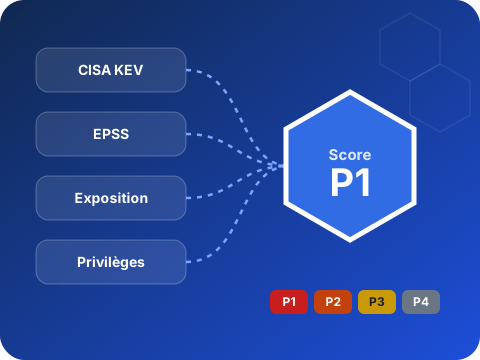
KEV, EPSS, exposition et privilèges donnent une priorité de P1 à P4
02 Contexte du cluster

Exposé sur internet, ou caché au fond du cluster ?

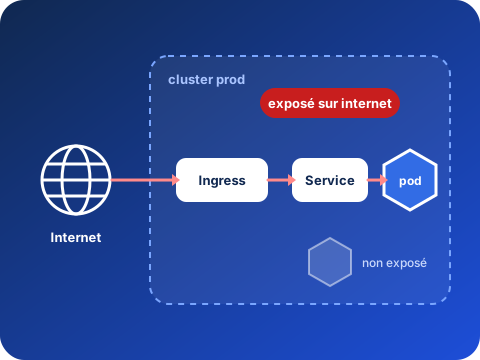
Wardpod suit le chemin réel jusqu'à vos pods et lit leurs réglages de sécurité. Le même paquet vulnérable n'a pas la même urgence derrière un Ingress public que dans un batch interne.

  • Ingress, Gateway API, IngressRoute Traefik, LoadBalancer, NodePort
  • Passerelles et équilibreurs internes reconnus
  • Conteneurs privilégiés, root, hostPath, capacités dangereuses
Chemin d'internet à l'Ingress, au Service puis au pod
03 Inventaire logiciel

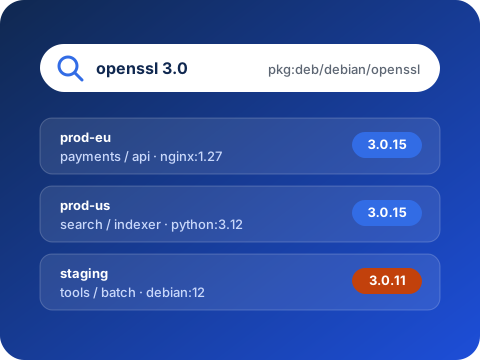
Où tourne openssl 3.0 ? Réponse en une recherche

Quand la prochaine faille majeure tombe, vous savez en quelques secondes quelles images, quels workloads et quels clusters sont concernés, d'après les SBOM de vos images.

  • Recherche par nom, version ou purl, sur tous vos clusters
  • Paquets regroupés, versions triées, licences
  • Images sans vulnérabilité connue comprises
Recherche d'openssl 3.0 dans trois clusters
04 Un agent discret

Une commande, et rien d'autre à ouvrir

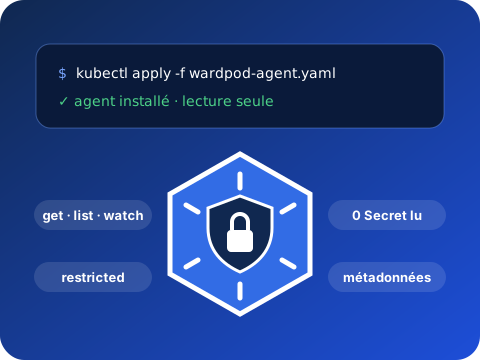
L'agent s'installe par un simple kubectl apply, donné par la console. Il utilise le Trivy Operator s'il est là, sinon il analyse lui-même les images en service.

  • Lecture seule, profil Pod Security restricted
  • Aucun accès aux Secrets du cluster
  • Métadonnées seulement, jamais le contenu de vos images
Agent installé en une commande, en lecture seule
05 Suivi et conformité

Des preuves, pas seulement des tableaux

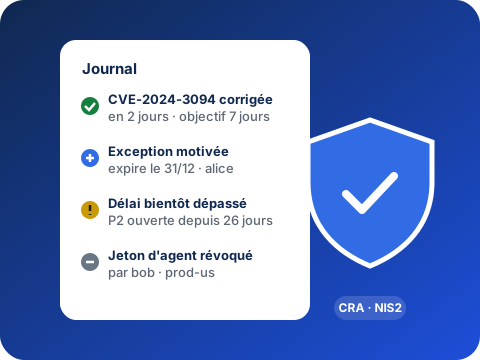
Suivi des délais de correction, exceptions motivées et datées, journal de toutes les actions : de quoi répondre au Cyber Resilience Act et à NIS2 sans tableur.

  • Exceptions avec motif, auteur et échéance
  • Journal des actions de chaque membre
  • Comptes protégés par double authentification
Journal : corrections, exceptions et délais
Et aussi

Pensé pour les équipes qui exploitent Kubernetes

Tous vos clusters

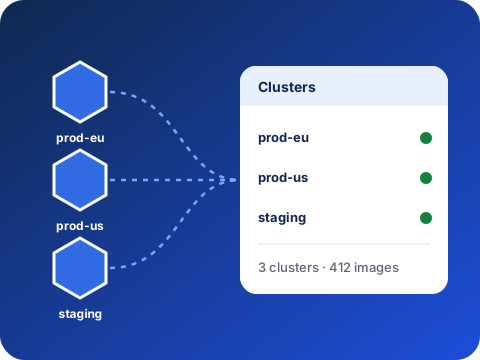
Production, préproduction, plusieurs régions : une seule console, un agent par cluster.

Plan de correction

Pour chaque image, les paquets à mettre à jour et la version qui corrige, les plus urgents d'abord.

Exceptions motivées

Accepter un risque est une décision tracée, avec une échéance, jamais un oubli.

Organisation et rôles

Invitez votre équipe, administrateurs et lecteurs, double authentification exigible.

Métriques Prometheus

Vulnérabilités ouvertes et santé des agents, prêtes pour vos tableaux de bord et alertes.

Vos données restent à vous

Export de toutes vos données et suppression de l'organisation à tout moment.

Comment ça marche

Opérationnel en quelques minutes

Pas de serveur à installer chez vous : Wardpod est un service. Seul l'agent tourne dans vos clusters, et il ne fait que lire.

Plusieurs clusters remontent vers une seule console

Créez votre organisation

Une adresse mail suffit. Le plan gratuit ne demande aucune carte bancaire.

Installez l'agent

La console vous donne une commande kubectl apply prête, avec le jeton du cluster.

Corrigez dans l'ordre

Les premiers résultats arrivent dès la première analyse : commencez par les P1.

Arrêtez de trier des CVE à la main

Gratuit jusqu'à 10 images. Sans carte bancaire, sans engagement.

Créer mon organisation Voir la démo Voir les tarifs